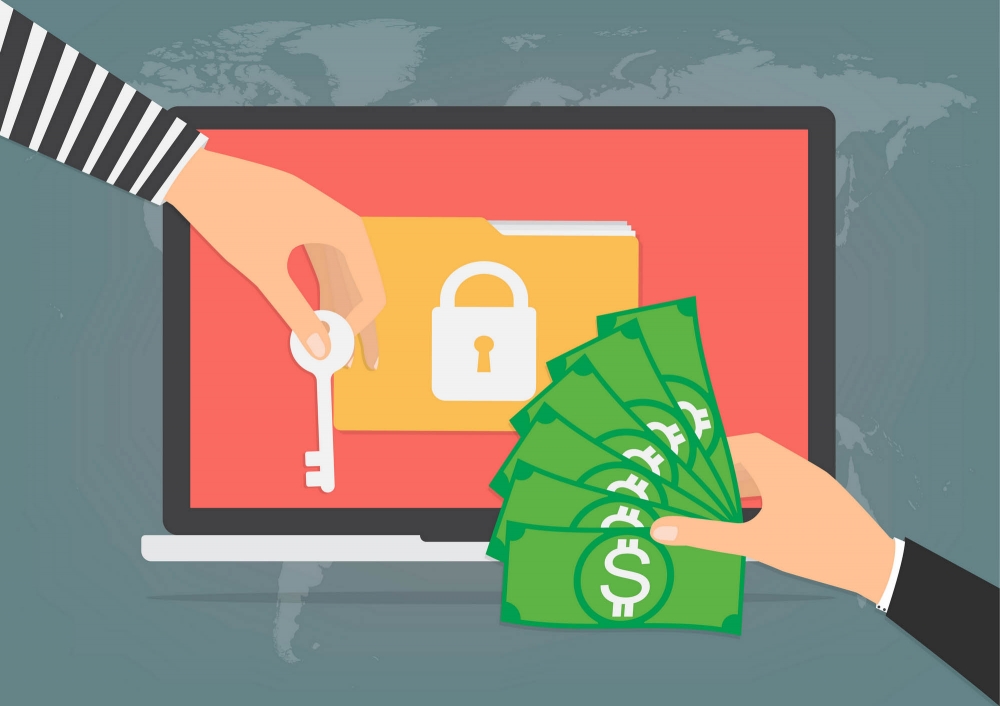
От началото на годината случаите на разпространение на зловреден софтуер, който кодира файловете ви и иска откуп, за да ги освободи – т.нар. рансъмуеър, са се увеличили двойно, показва анализ на компанията за антивирусен софтуер McAfee Labs Treat Report за август.
Този тип киберпрестъпления стана световноизвестен покрай глобалното разпространение на фамилиите зловреден софтуер WannaCry и NotPetya през 2017 г. Но скоро след това интересът към него затихна, като хакерите превключиха на активности, свързани със злоупотребата с лични данни и инсталирането на програми, които действат, без да знаят притежателите на машините (т.нар. троянски коне), като например „копаенето“ на криптовалута, наричано в тези случаи криптоджакинг.
В момента най-актуалните рансъмуеър фамилии са Dharma, Ryuk и GandCrab. Въпреки че Dharma датира от 2016 г., неговите създатели редовно обновяват кода му, като правят декриптирането много трудно. Dharma се разпространява чрез атакуване на портовете за интернет свързаност или функцията за отдалечен работен плот, която позволява достъп до компютъра от разстояние.
Анализ на компанията за антивирусен софтуер F-Secure показва, че отдалечените атаки и използването на „груба сила“ изместват фишинга и спам имейлите като основен начин на рансъмуеър. При метода на „грубата сила“ хакерите разбиват сигурността на сървърите и работните машини чрез въвеждането на колкото може повече пароли, използвайки за това мрежа от свързани компютри – ботнетове. Атаките са успешни, защото много системи и отделни компютри са защитени с лесни за разбиване пароли. Атаките чрез отдалечен работен плот работят по подобен начин – с автоматизираното изпробване на пароли, докато някоя от тях не проработи.
Основният проблем на рансъмуеър атаките е, че когато проникнат в един компютър, свързан с мрежа, те могат да криптират файловете на цялата система. Така и откупите стават по-големи и бързо платени – една компания не може да си позволи да спре работа, докато отстрани проблема.
Другите методи, които хакерите използват за разпространение на рансъмуеър, са стандартните фишинг имейли, рекламният спам, както и други различни начини за убеждаване на потребителите да инсталират някакъв софтуер или приложение.
Както хората, така и организациите трябва да обърнат повече внимание на паролите и начините на достъп до потребителските акаунти и сървърите, съветват експертите. Но дори и най-силните пароли могат да бъдат разбити, затова е добре да се използва многофакторна идентификация – не само с парола, но и чрез биометрични данни като пръстов отпечатък или въвеждането на допълнителен код за влизане в профила.
И все пак, ако бъдете засегнати от рансъмуеър, не бързайте да плащате искания подкуп. В сайта на проекта No More Ransom (nomoreransom.org), в който участват компании за киберсигурност и институции от цял свят, може да намерите на български език съвети и инструменти за декодирането на най-разпространените фамилии зловреден софтуер.
Текстът е публикуван в брой 37/2019 г. на списание "Икономист", който може да купите в разпространителската мрежа.
Вижте какво още може да прочетете в броя.ката мрежа.
Вижте какво още може да прочетете в броя.